Domain nomada.de kaufen?
Wir ziehen mit dem Projekt
nomada.de um.
Sind Sie am Kauf der Domain
nomada.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nomada.de kaufen?
- What are some common withdrawal symptoms and how can they be managed? - Can you explain the process of withdrawal and the potential risks involved?
Common withdrawal symptoms include anxiety, nausea, insomnia, and irritability. These symptoms can be managed through medical supervision, therapy, and support groups. The process of withdrawal involves the body adjusting to the absence of a substance, which can lead to physical and psychological risks such as seizures, hallucinations, and relapse. **
Was ist ein Managed Server?
Ein Managed Server ist ein dedizierter Server, der von einem Hosting-Anbieter verwaltet wird. Das bedeutet, dass der Anbieter für die Wartung, Sicherheit, Updates und den Betrieb des Servers verantwortlich ist. Kunden müssen sich somit nicht um die technischen Aspekte kümmern und können sich auf ihr Kerngeschäft konzentrieren. Managed Server bieten in der Regel eine höhere Zuverlässigkeit, Sicherheit und Leistung im Vergleich zu Shared Hosting oder unmanaged Servern. Die Kosten für einen Managed Server sind in der Regel höher, aber die Vorteile in Bezug auf Service und Support können sich für Unternehmen auszahlen. **

Ähnliche Suchbegriffe für WithSecure-Managed-Detection-and
Top-Angebote
Produkte zum Begriff WithSecure-Managed-Detection-and:
-
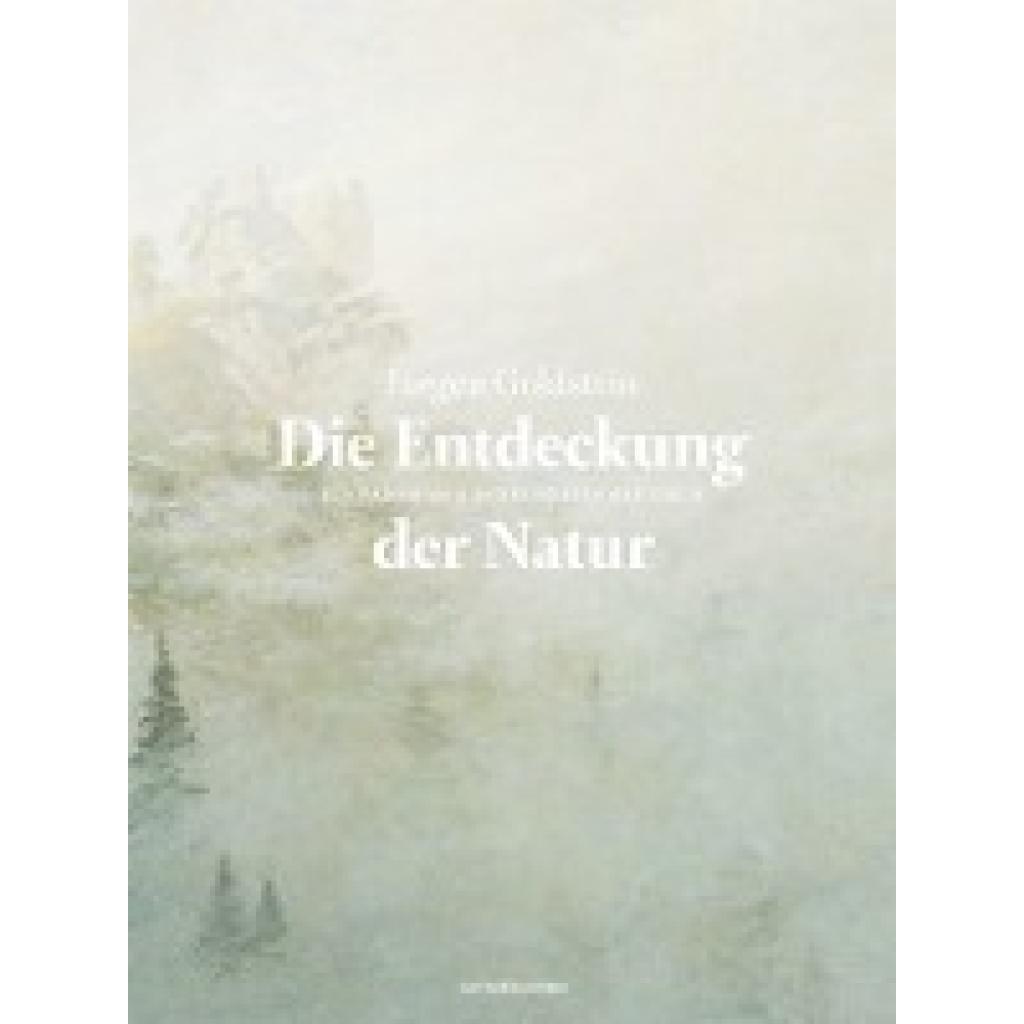
Goldstein, Jürgen: Die Entdeckung der NaturDie Entdeckung der Natur , DIE ENTDECKUNG DER NATUR ist eine Erfahrungsgeschichte, deren Anfänge ins 14. Jahrhundert zurückreichen. Ein lebendiges Panorama ihrer Schauplätze und Protagonisten entwirft Jürgen Goldstein in sechzehn Kapiteln: von Petrarcas Mont-Ventoux-Erlebnis über Georg Forsters Tahiti-Reise und Georg Christoph Lichtenbergs Überfahrt nach Helgoland bis hin zu Reinhold Messners Besteigung des Mount Everest. Anhand von acht Bergbesteigungen und acht Horizontüberschreitungen durch Seefahrten zeichnet er einen Entwicklungsbogen nach, der von der zaghaft einsetzenden Lust am Schauen über die spektakulären Naturerkundungen bis zur heutigen Anschauungsmüdigkeit reicht. Aus den historischen Erfahrungsberichten spinnt Jürgen Goldstein eine dichte, fast literarische Erzählung der sich wandelnden Wahrnehmung der Natur, die diese Entdeckungserlebnisse zu unmittelbarem Leben erweckt. Indem er jene oft brillanten Schriftsteller wie Goethe und Darwin oder Claude Lévi-Strauss und Peter Handke selbst zu Wort kommen lässt, gelingt es ihm, die Erzählung als Wissensform zu rehabilitieren und die Leser an der Unmittelbarkeit ihrer Eindrücke teilhaben zu lassen. Was die Reisetagebücher, Briefe, Notizen und Erzählungen der Anschauungsnomaden verbindet, ist die Liebe zur Welt. , Führungsschienen > Steuerketten, Zahnriemen & Einbausätze , Auflage: 2. Auflage, Erscheinungsjahr: 20130301, Produktform: Leinen, Beilage: Leinenband, Titel der Reihe: Naturkunden#3#, Autoren: Goldstein, Jürgen, Auflage: 13000, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 310, Abbildungen: mit zahlreichen Abbildungen, Keyword: Bergbesteigungen; Seefahrten; Georg Christoph Lichtenberg; Petrarca; Georg Forster; Erfahrungsberichten; Wissenschaftserzählung, Fachschema: Natur / Kunst, Fotografie, Literatur, Fachkategorie: Biografien und Sachliteratur, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Tierwelt und Natur (Stillleben, Landschaften usw.), Thema: Entdecken, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 233, Breite: 177, Höhe: 25, Gewicht: 684, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
-
Was ist ein Managed Server inklusive Plesk?
Ein Managed Server inklusive Plesk ist ein Server, der von einem Hosting-Anbieter verwaltet wird und über die Plesk-Software verfügt. Plesk ist ein webbasiertes Verwaltungstool, das es ermöglicht, den Server und die darauf laufenden Websites und Anwendungen einfach zu verwalten und zu konfigurieren. Der Hosting-Anbieter kümmert sich um die Wartung, Sicherheit und Updates des Servers, während der Nutzer über Plesk seine Websites und Anwendungen verwalten kann. **
-
Für was braucht man einen Managed Switch?
Für was braucht man einen Managed Switch? **
-
Kennt jemand kurze Pen-and-Paper-Abenteuer?
Ja, es gibt viele kurze Pen-and-Paper-Abenteuer, die speziell für Einsteiger oder für eine schnelle Spielrunde entwickelt wurden. Diese Abenteuer können in der Regel in ein bis zwei Stunden abgeschlossen werden und bieten den Spielern eine kompakte und unterhaltsame Spielerfahrung. Einige Beispiele für kurze Pen-and-Paper-Abenteuer sind "The Haunting" für das Rollenspiel Call of Cthulhu oder "A Wild Sheep Chase" für Dungeons & Dragons. **
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Top-Angebote
Produkte zum Begriff WithSecure-Managed-Detection-and:
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
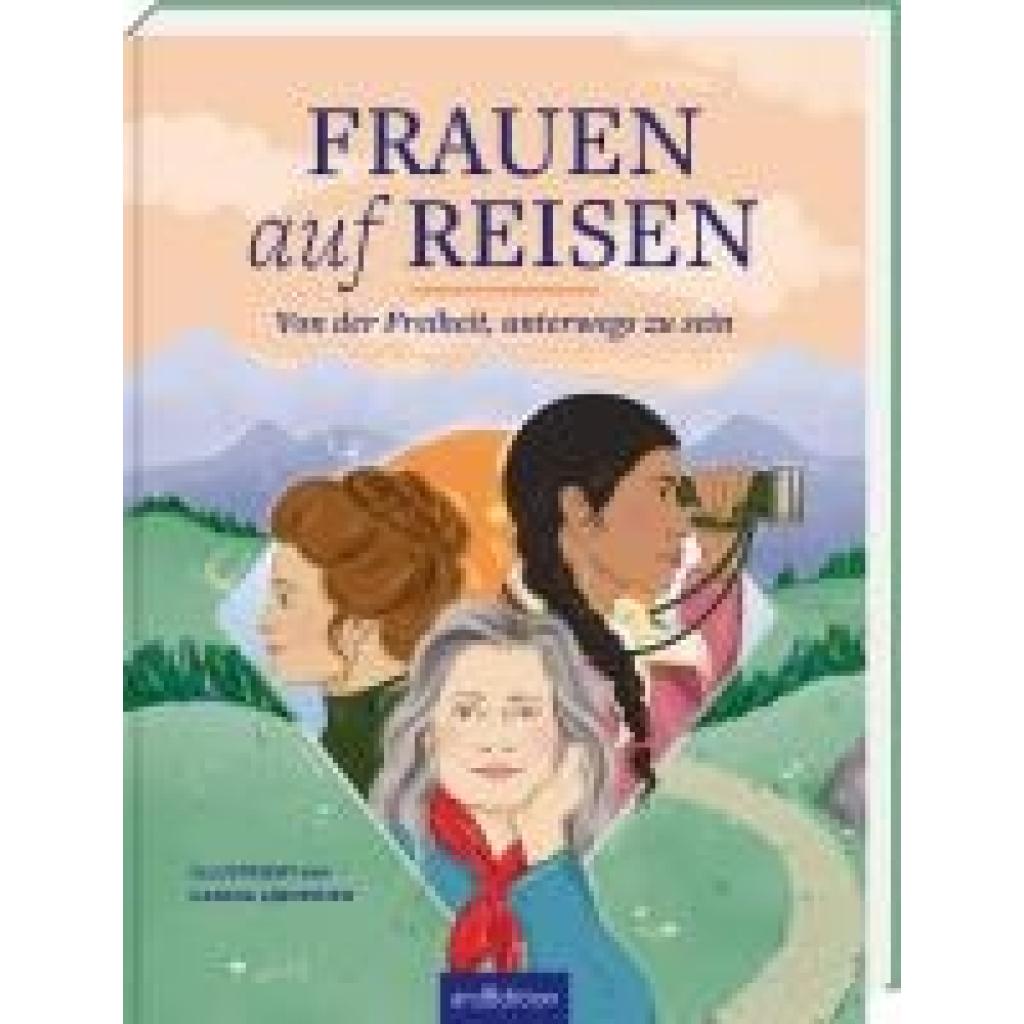
Frauen auf Reisen. Von der Freiheit unterwegs zu seinFrauen auf Reisen. Von der Freiheit unterwegs zu sein , Inspirierende Reiseberichte außergewöhnlicher Frauen Eat, pray, love: Geschichten, Erlebnisse und Erfahrungen von Frauen auf Reisen stehen im Mittelpunkt dieses literarischen Coffeetable-Buchs. Ob Agatha Christie, Annemarie Schwarzenbach, Annie Londonderry oder Virginia Woolf: 15 spannende Kurzporträts von reisenden Frauen laden zu einer inspirierenden Reise durch Zeiten und Kontinente ein. Literarische Texte, Kurzgeschichten und Zitate beleuchten das Thema Reisen aus der weiblichen Perspektive. Themen wie Freiheit, Mut und Female Empowerment stehen dabei ebenso im Vordergrund wie die Selbstfindung und Selbstliebe, die diese beeindruckenden Frauen auf ihren Reisen erlebt haben. Ein inspirierender Mutmacher für dich und alle wichtigen Frauen in deinem Leben! Einzigartig: 15 außergewöhnliche Porträts und Reiseberichte von starken Frauen der Geschichte Inspirierende Themen: Von Freiheit, Unabhängigkeit, Mut, Emanzipation, Female Empowerment und mehr Unterwegs mit starken Frauen: Die Erlebnisse und Gedanken der reisenden Frauen berühren und inspirieren Hochwertiges Design: Eindrucksvolle Illustrationen von Carina Lindmeier machen das Buch zu einem echten Kunstwerk Tolle Geschenkidee für Frauen: Ein wunderbares Geschenk für Freundinnen, Kolleginnen, Mütter oder Schwestern¿ Frei und unabhängig sein Dieses einzigartige Geschenkbuch schenkt Frauen Mut und Inspiration, die Welt zu erkunden und sich dabei selbst neu zu entdecken. Seine Geschichten, Texte und Bilder machen es zu einer idealen Lektüre für alle Frauen, die auf der Suche nach Freiheit, Unabhängigkeit und Female Empowerment sind. , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20250127, Illustrator: Lindmeier, Carina, Seitenzahl/Blattzahl: 208, Keyword: Berühmte Frauen; Biografien Frauen; Emanzipation; Emanzipation Frauen; Emma Watson; Empowerment; Equality; Female Empowerment; Feminismus; Feminismus Bücher; Frauen Geburtstagsgeschenk; Frauen Geschenk; Frauen Porträts; Frauen die Geschichte machten; Frauen reisen alleine; Frauentag Geschenk; Freundinnen Geschenk Ideen; Geschenk für Frauen; Geschenk für Freundin; Geschenkideen Frauen; Girlpower; Heldinnen; Inspirierende Bücher; beste freundin geschenk ideen; freundin geschenk geburtstag; geschenkideen beste freundin; starke Frauen; starke Frauen der Geschichte, Fachschema: Frau / Ausland, fremde Kulturen~Geschenkband / Reisen, Regionales~Welt / Reisebeschreibung~Geschenkband~Advent / Geschenkband~Geschenkband / Advent, Weihnachten~Geschenkband / Jahreslauf / Winter~Geschenkband / Weihnachten~Weihnachten / Geschenkband~Winter / Geschenkband, Fachkategorie: Geschenkbücher, Interesse Alter: für Frauen und/oder Mädchen~Weihnachten, Warengruppe: HC/Belletristik/Geschenkbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 266, Breite: 200, Höhe: 22, Gewicht: 826, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goldstein, Jürgen: Die Entdeckung der NaturDie Entdeckung der Natur , DIE ENTDECKUNG DER NATUR ist eine Erfahrungsgeschichte, deren Anfänge ins 14. Jahrhundert zurückreichen. Ein lebendiges Panorama ihrer Schauplätze und Protagonisten entwirft Jürgen Goldstein in sechzehn Kapiteln: von Petrarcas Mont-Ventoux-Erlebnis über Georg Forsters Tahiti-Reise und Georg Christoph Lichtenbergs Überfahrt nach Helgoland bis hin zu Reinhold Messners Besteigung des Mount Everest. Anhand von acht Bergbesteigungen und acht Horizontüberschreitungen durch Seefahrten zeichnet er einen Entwicklungsbogen nach, der von der zaghaft einsetzenden Lust am Schauen über die spektakulären Naturerkundungen bis zur heutigen Anschauungsmüdigkeit reicht. Aus den historischen Erfahrungsberichten spinnt Jürgen Goldstein eine dichte, fast literarische Erzählung der sich wandelnden Wahrnehmung der Natur, die diese Entdeckungserlebnisse zu unmittelbarem Leben erweckt. Indem er jene oft brillanten Schriftsteller wie Goethe und Darwin oder Claude Lévi-Strauss und Peter Handke selbst zu Wort kommen lässt, gelingt es ihm, die Erzählung als Wissensform zu rehabilitieren und die Leser an der Unmittelbarkeit ihrer Eindrücke teilhaben zu lassen. Was die Reisetagebücher, Briefe, Notizen und Erzählungen der Anschauungsnomaden verbindet, ist die Liebe zur Welt. , Führungsschienen > Steuerketten, Zahnriemen & Einbausätze , Auflage: 2. Auflage, Erscheinungsjahr: 20130301, Produktform: Leinen, Beilage: Leinenband, Titel der Reihe: Naturkunden#3#, Autoren: Goldstein, Jürgen, Auflage: 13000, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 310, Abbildungen: mit zahlreichen Abbildungen, Keyword: Bergbesteigungen; Seefahrten; Georg Christoph Lichtenberg; Petrarca; Georg Forster; Erfahrungsberichten; Wissenschaftserzählung, Fachschema: Natur / Kunst, Fotografie, Literatur, Fachkategorie: Biografien und Sachliteratur, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Tierwelt und Natur (Stillleben, Landschaften usw.), Thema: Entdecken, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 233, Breite: 177, Höhe: 25, Gewicht: 684, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
- What are some common withdrawal symptoms and how can they be managed? - Can you explain the process of withdrawal and the potential risks involved?
Common withdrawal symptoms include anxiety, nausea, insomnia, and irritability. These symptoms can be managed through medical supervision, therapy, and support groups. The process of withdrawal involves the body adjusting to the absence of a substance, which can lead to physical and psychological risks such as seizures, hallucinations, and relapse. **
-
Was ist ein Managed Server?
Ein Managed Server ist ein dedizierter Server, der von einem Hosting-Anbieter verwaltet wird. Das bedeutet, dass der Anbieter für die Wartung, Sicherheit, Updates und den Betrieb des Servers verantwortlich ist. Kunden müssen sich somit nicht um die technischen Aspekte kümmern und können sich auf ihr Kerngeschäft konzentrieren. Managed Server bieten in der Regel eine höhere Zuverlässigkeit, Sicherheit und Leistung im Vergleich zu Shared Hosting oder unmanaged Servern. Die Kosten für einen Managed Server sind in der Regel höher, aber die Vorteile in Bezug auf Service und Support können sich für Unternehmen auszahlen. **
-
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
-
Was ist ein Managed Server inklusive Plesk?
Ein Managed Server inklusive Plesk ist ein Server, der von einem Hosting-Anbieter verwaltet wird und über die Plesk-Software verfügt. Plesk ist ein webbasiertes Verwaltungstool, das es ermöglicht, den Server und die darauf laufenden Websites und Anwendungen einfach zu verwalten und zu konfigurieren. Der Hosting-Anbieter kümmert sich um die Wartung, Sicherheit und Updates des Servers, während der Nutzer über Plesk seine Websites und Anwendungen verwalten kann. **
Ähnliche Suchbegriffe für WithSecure-Managed-Detection-and
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...50,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...57,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Für was braucht man einen Managed Switch?
Für was braucht man einen Managed Switch? **
-
Kennt jemand kurze Pen-and-Paper-Abenteuer?
Ja, es gibt viele kurze Pen-and-Paper-Abenteuer, die speziell für Einsteiger oder für eine schnelle Spielrunde entwickelt wurden. Diese Abenteuer können in der Regel in ein bis zwei Stunden abgeschlossen werden und bieten den Spielern eine kompakte und unterhaltsame Spielerfahrung. Einige Beispiele für kurze Pen-and-Paper-Abenteuer sind "The Haunting" für das Rollenspiel Call of Cthulhu oder "A Wild Sheep Chase" für Dungeons & Dragons. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.